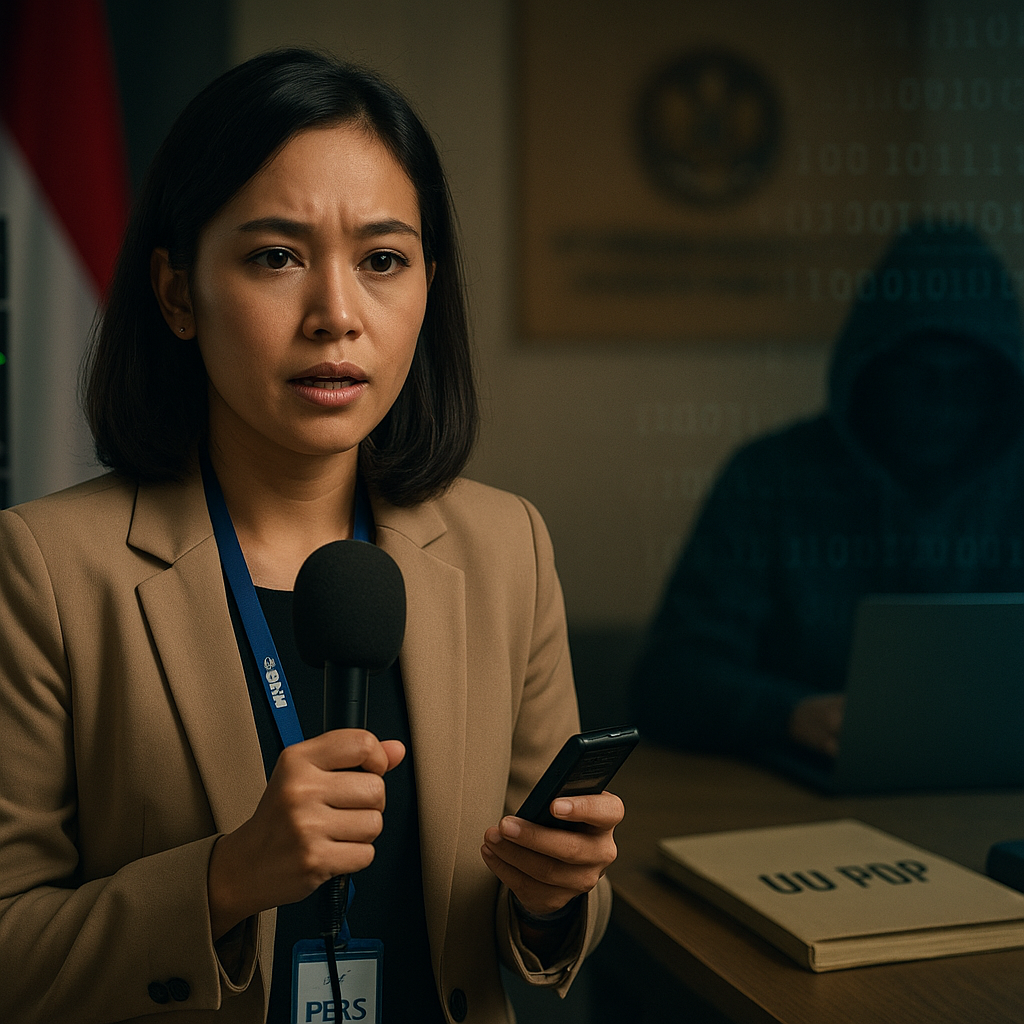
Peretasan data yang menimpa kementerian bukan sekadar insiden teknis — ia merupakan pelanggaran serius terhadap hak privasi warga negara dan ancaman nyata terhadap keamanan nasional. Bocornya data pribadi jutaan warga yang kemudian diperdagangkan di pasar gelap menunjukkan lemahnya sistem pertahanan siber negara. Dalam perspektif hukum, peristiwa ini melanggar Pasal 28G ayat (1) UUD 1945 yang menjamin perlindungan diri pribadi, serta Pasal 17 Kovenan Internasional tentang Hak Sipil dan Politik (ICCPR) yang melarang campur tangan sewenang-wenang terhadap privasi. Negara gagal menjalankan kewajiban due diligence-nya untuk melindungi warga negara dari ancaman siber.
Tanggung Jawab Hukum Negara dalam Melindungi Data Warga
Undang-Undang Perlindungan Data Pribadi (UU PDP) yang telah disahkan pada 2022 belum sepenuhnya efektif. Regulasi ini bersifat lex specialis, namun implementasinya masih menghadapi kendala seperti tumpang tindih kewenangan lembaga dan minimnya sanksi pidana yang memberikan efek jera. Berdasarkan analisis, kelemahan utama yang terungkap dalam kasus peretasan ini meliputi:
- Lemahnya pengawasan internal: sistem keamanan informasi di kementerian tidak memenuhi standar minimum ISO 27001 atau kerangka keamanan siber nasional.
- Ketiadaan mekanisme pemulihan yang cepat: tidak ada prosedur tanggap darurat siber yang teruji sehingga kebocoran data meluas.
- Sanksi administratif yang ringan: UU PDP hanya mengancam denda maksimal Rp 4 miliar untuk lembaga publik, jauh dari nilai kerugian yang dialami warga.
- Kurangnya akuntabilitas pejabat: belum ada ketentuan yang secara tegas menuntut pertanggungjawaban pidana bagi pimpinan instansi yang lalai melindungi data.
Negara harus bertanggung jawab secara hukum atas kegagalan ini. Lembaga penegak hukum wajib mengusut tuntas dan membawa pelaku serta pihak yang lalai ke meja hijau. Tanpa penegakan hukum yang rigat, perlindungan data hanya akan menjadi slogan tanpa makna.
Etika Keamanan Siber: Antara Perlindungan dan Pengawasan Negara
Insiden peretasan ini juga membuka pertanyaan etis yang lebih dalam: sejauh mana negara boleh menggunakan teknologi — termasuk dalam upaya memata-matai warganya — atas nama keamanan nasional? Dalam konteks etika perang siber, prinsip distinction dan proportionality harus dijunjung. Negara tidak boleh menjadikan ancaman siber sebagai dalih untuk membangun sistem pengawasan massal tanpa batas yang justru melanggar hak privasi. Beberapa norma etika yang harus ditegakkan:
- Transparansi kebijakan keamanan siber: publik berhak mengetahui bagaimana pemerintah mengelola dan melindungi data warganya.
- Partisipasi publik dalam pengawasan: perlu dibentuk badan independen yang melibatkan akademisi dan aktivis hukum untuk mengawasi operasi keamanan siber negara.
- Larangan penyalahgunaan celah keamanan: negara tidak boleh memanfaatkan kerentanan sistem untuk kepentingan intelijen yang melampaui kewenangan hukum.
Hukum harus menjadi tameng, bukan justru alat untuk memperkuat kekuasaan yang sewenang-wenang. Pemerintah perlu membuka ruang dialog dengan masyarakat sipil agar kebijakan keamanan siber tidak hanya fokus pada aspek teknis, tetapi juga menghormati martabat hukum dan hak asasi manusia.
Lalu, pertanyaan etis yang menggugah para aktivis hukum: Akankah kita diam saja saat negara yang seharusnya melindungi, justru menjadi biang keladi kerentanan data kita? Saatnya menuntut pertanggungjawaban hukum yang nyata dan memastikan bahwa setiap kebijakan keamanan siber ditempatkan dalam bingkai etika perang dan martabat hukum yang tak tergoyahkan. Aktivis hukum harus mengambil sikap — bukan hanya sebagai pengamat, tetapi sebagai penjaga konstitusi yang berani menyuarakan keadilan bagi setiap warga negara.